To materiał edukacyjny i nie zastępuje porady prawnej. W sprawach umów z dostawcami narzędzi i RODO warto skonsultować się z prawnikiem. Liczby pochodzą z badań podlinkowanych w sekcji „Źródła”. Stan prawny i dane: październik 2026.
W skrócie
- Shadow AI to narzędzia AI używane w pracy bez wiedzy i zgody firmy, najczęściej prywatne konta czatbotów.
- To zjawisko masowe: w badaniu Microsoftu i LinkedIna 78% użytkowników AI przynosiło do pracy własne narzędzia, a w małych i średnich firmach 80%.
- Największe ryzyka to wyciek danych osobowych (RODO), utrata ochrony tajemnicy przedsiębiorstwa i decyzje oparte na niesprawdzonych odpowiedziach AI.
- Zakaz rzadko pomaga, bo przenosi korzystanie na prywatne telefony. Pomaga legalne narzędzie firmowe, krótka polityka i szkolenie.
- Pierwszy krok jutro rano nie wymaga budżetu: anonimowa ankieta o narzędziach AI, jedno zdanie o tym, czego nie wklejamy, pokazanie ludziom, gdzie na prywatnym koncie wyłączyć trenowanie modeli, i wskazanie jednego zatwierdzonego narzędzia. Lista kroków na jutro.
- Podstawy da się ułożyć w 30 dni: inwentaryzacja, polityka, firmowe narzędzie, szkolenie i monitoring.
Co to jest shadow AI?
Shadow AI (dosłownie „AI w cieniu”) to każde narzędzie sztucznej inteligencji, z którego pracownik korzysta w pracy, choć firma go nie zatwierdziła i często nawet o nim nie wie. Nazwa nawiązuje do shadow IT, czyli programów i usług chmurowych, które ludzie od lat zakładają sami, z pominięciem działu IT.
W praktyce shadow AI wygląda zwyczajnie. Handlowiec wkleja do prywatnego ChatGPT maila od klienta, żeby szybciej odpowiedzieć. Księgowa prosi czatbota o streszczenie umowy. Ktoś instaluje wtyczkę, która „poprawia teksty”, a przy okazji może widzieć wszystko, co wpisuje w przeglądarce. Każda z tych osób chce po prostu zrobić robotę szybciej.
Wspólny mianownik tych sytuacji to brak widoczności. Firma, która nie wie, z jakich narzędzi korzysta zespół, nie wie też, jakie dane z niej wypływają, na jakich warunkach dostawca je przechowuje i kto za nie odpowiada.
Skąd się bierze shadow AI w firmach?
Shadow AI bierze się z różnicy w tempie: darmowe konto w czatbocie zakłada się w minutę, a firmowe narzędzie wymaga decyzji, budżetu i zakupu. Pracownik z zadaniem na dziś nie czeka na zarząd.
Skalę dobrze widać w danych. W raporcie Work Trend Index 2024 Microsoftu i LinkedIna, opartym na ankiecie wśród 31 tys. osób z 31 krajów, 78% użytkowników AI przynosiło do pracy własne narzędzia. Autorzy nazwali to BYOAI (od bring your own AI, „przynieś własne AI”). W małych i średnich firmach odsetek był jeszcze wyższy i wynosił 80%. Przynoszenie własnego AI do pracy jest więc normą.
Polskie dane pokazują to samo. Według raportu Instytutu Rozwoju Sprzedaży i Marketingu (IRSM) „AI w polskich firmach B2B” (badanie 406 firm, styczeń–luty 2026), który przytaczamy na stronie Shadow AI Report 2026, 51% pracowników samodzielnie wybiera narzędzia AI bez konsultacji z przełożonym, a 24% używa AI w tajemnicy przed przełożonym. W praktyce co czwarta osoba korzysta z AI tak, że szef o tym nie wie.
Za tymi liczbami nie musi stać zła wola. Pracownik, któremu nikt nie powiedział, co wolno, ustala zasady sam, więc w firmie bez polityki AI takich prywatnych zasad jest tyle, ilu ludzi.
Sprawdź, w której strefie ryzyka jest Twoja firma
Shadow AI Self-Audit Checklist: 15 pytań tak/nie, wynik w strefie zielonej, żółtej albo czerwonej i 7 szybkich działań na 30 dni. Bezpłatnie.
Jakie są ryzyka shadow AI?
Shadow AI niesie pięć głównych ryzyk: wyciek danych osobowych, utratę ochrony tajemnicy przedsiębiorstwa, trenowanie cudzych modeli na danych firmy, decyzje oparte na odpowiedziach, których nikt nie sprawdził, i incydenty, o których firma się nie dowiaduje. Do tego dochodzi koszt, bo naruszenia z udziałem shadow AI są droższe od przeciętnych.
W tabeli niżej każde ryzyko ma obok siebie skutek i pierwszy ruch, który je ogranicza.
| Ryzyko | Co może się stać | Co zrobić |
|---|---|---|
| Dane osobowe w prywatnym narzędziu | Dane klientów albo pracowników trafiają do dostawcy, z którym firma nie ma umowy powierzenia, czyli kontraktu o tym, co dostawca może robić z danymi (art. 28 RODO). | Daj zespołowi narzędzie firmowe z umową powierzenia i wskaż, jakich danych nie wklejać nigdzie indziej. |
| Tajemnica przedsiębiorstwa | Umowy, ceny, kod albo plany trafiają poza firmę. W sporze może być wtedy trudniej wykazać, że firma dbała o ich poufność. | Spisz, co jest poufne, i zakaż wklejania tego do narzędzi spoza listy zatwierdzonych. |
| Trening modeli na danych firmy | W prywatnych kontach ChatGPT OpenAI może używać rozmów do trenowania modeli, dopóki użytkownik tego nie wyłączy. | Wybierz plan biznesowy, w którym dostawca domyślnie nie trenuje modeli na Waszych danych. |
| Niesprawdzone odpowiedzi AI | Błąd czatbota trafia do oferty albo maila do klienta. Według raportu IRSM 56% polskich firm nie ma zasady weryfikacji wyników AI przez człowieka. | Wpisz do polityki zasadę: człowiek sprawdza wynik AI, zanim wyjdzie on poza firmę. |
| Incydent, o którym nikt nie wie | Firma nie zgłasza naruszenia w terminie 72 godzin, bo w ogóle się o nim nie dowiedziała. | Ustal prosty kanał zgłaszania pomyłek bez kar za samo zgłoszenie. |
Z tabeli wynika, że większość ryzyk ogranicza ten sam zestaw trzech rzeczy: lista zatwierdzonych narzędzi, jasna zasada dotycząca danych i nawyk sprawdzania wyników.
Co widzi pracownik, który otwiera darmowy czatbot?
Ryzyko trenowania modeli na danych firmy najlepiej widać na samym ekranie. ChatGPT da się otworzyć na chatgpt.com bez logowania, a pod polem do wpisywania stoi informacja, że korzystając z czatu, zgadzasz się na warunki OpenAI i że czaty mogą być przeglądane i wykorzystywane do ulepszania modeli AI.
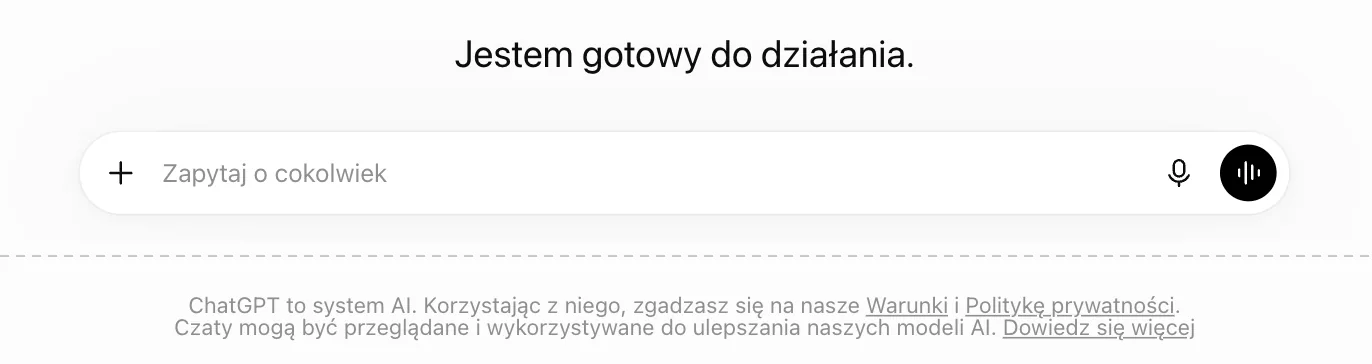
Co to znaczy w praktyce? Handlowiec, który wkleja tu maila od klienta, akceptuje te warunki sam, jako osoba prywatna. Firma nie podpisała z OpenAI żadnej umowy, nie wie o tej rozmowie i nie ma wpływu na to, co stanie się z danymi. Według dokumentacji OpenAI podobnie jest na prywatnych kontach ChatGPT z logowaniem: rozmowy mogą trafiać do trenowania, dopóki właściciel konta nie wyłączy tego w ustawieniach. Jak to zrobić, pokazujemy w sekcji o pierwszym kroku.
Ile kosztuje shadow AI, gdy coś pójdzie nie tak?
Dane o kosztach naruszeń zbiera co roku IBM. W raporcie Cost of a Data Breach 2025, opartym na naruszeniach w 600 organizacjach z okresu od marca 2024 do lutego 2025 roku, co piąta organizacja zgłosiła naruszenie spowodowane przez shadow AI. Firmy z wysokim poziomem shadow AI płaciły za naruszenie średnio o 670 tys. dolarów więcej niż firmy z niskim poziomem albo bez niego.
Przy średnim koszcie naruszenia na świecie wynoszącym w tym raporcie 4,44 mln dolarów ta dopłata to mniej więcej 15%. Incydenty z udziałem shadow AI częściej kończyły się też wyciekiem danych osobowych klientów (65% wobec średniej 53%). Jednocześnie tylko 37% badanych organizacji miało zasady zarządzania AI albo wykrywania shadow AI.
Jak to wygląda w realnej firmie?
Głośny przykład to Samsung. W kwietniu 2023 roku inżynierowie firmy wkleili do ChatGPT wewnętrzny kod źródłowy. Jak podał CNBC za Bloombergiem, w maju Samsung zakazał korzystania z narzędzi generatywnej AI na firmowych urządzeniach i w sieci firmy. Uzasadnienie było proste: dane wysłane do takich usług leżą na zewnętrznych serwerach, trudno je odzyskać i usunąć. Według Bloomberga wyciek był przypadkowy.
Czy shadow AI łamie RODO?
Shadow AI może naruszać RODO, jeśli pracownik wkleja do prywatnego narzędzia dane osób: klientów, kandydatów albo współpracowników. Za te dane odpowiada firma jako administrator.
Gdy firma przekazuje dane osobowe zewnętrznemu dostawcy, który przetwarza je w jej imieniu, art. 28 RODO wymaga umowy powierzenia, czyli kontraktu określającego, co dostawca może z danymi robić. Prywatne konto pracownika działa na warunkach, które zaakceptował on sam. Firma nie ma wtedy z dostawcą żadnej umowy, więc nie kontroluje, jak długo dane są przechowywane i do czego służą.
Drugi problem to czas. Jeśli dojdzie do naruszenia ochrony danych, które niesie ryzyko dla osób, art. 33 RODO daje administratorowi 72 godziny od jego stwierdzenia na zgłoszenie go do Prezesa UODO (Urzędu Ochrony Danych Osobowych). Przy shadow AI firma często nie ma szans tego terminu dotrzymać, bo nie wie, że cokolwiek się wydarzyło.
Co shadow AI ma wspólnego z tajemnicą przedsiębiorstwa?
Tajemnica przedsiębiorstwa jest chroniona prawem tylko wtedy, gdy firma sama dba o poufność informacji. Tak definiuje ją art. 11 ust. 2 ustawy o zwalczaniu nieuczciwej konkurencji: informacje mają wartość gospodarczą i nie są powszechnie znane, „o ile uprawniony do korzystania z informacji lub rozporządzania nimi podjął, przy zachowaniu należytej staranności, działania w celu utrzymania ich w poufności”.
Co to znaczy w praktyce? Jeśli konkurent przejmie Wasz cennik albo dokumentację, w sporze trzeba będzie pokazać, jakie działania firma podjęła, żeby je chronić. Polityka, która mówi, czego nie wolno wklejać do zewnętrznych narzędzi AI, jest właśnie takim działaniem. Brak jakichkolwiek zasad przy powszechnym korzystaniu z prywatnych czatbotów może osłabić tę argumentację.
Co AI Act mówi o kompetencjach pracowników?
AI Act, czyli unijne rozporządzenie 2024/1689 o sztucznej inteligencji, w art. 4 zobowiązuje firmy korzystające z systemów AI do dbania o kompetencje AI swojego personelu. Ten przepis obowiązuje od 2 lutego 2025 roku, więc dotyczy także firm, które „tylko” dały ludziom ChatGPT.
Od 27 lipca 2026 roku art. 4 ma nowe brzmienie, nadane rozporządzeniem (UE) 2026/1744. Mówi o podejmowaniu środków, które wspierają rozwój kompetencji w zakresie AI wśród personelu, i wprost zastrzega, że firma nie musi gwarantować konkretnego poziomu u każdej osoby. Wcześniej chodziło o zapewnienie odpowiedniego poziomu, więc obowiązek złagodniał: liczy się staranne działanie.
Firmie, która nie wie, z jakich narzędzi korzysta zespół, trudno będzie wykazać, że wspiera kompetencje ludzi w ich używaniu. Szkolenie i krótka polityka to środki, które łatwo udokumentować. Więcej o obowiązkach piszemy na stronie AI Act dla firm.
Czy zakaz korzystania z ChatGPT rozwiązuje problem?
Zakaz rzadko rozwiązuje problem shadow AI, bo nie usuwa powodu, dla którego ludzie sięgają po AI. Korzystanie przenosi się wtedy na prywatne telefony, gdzie firma nie widzi już nic.
Dobrze to pokazuje ankieta Gartnera, opublikowana w listopadzie 2025 roku. Firma zapytała od marca do maja 2025 roku 302 liderów cyberbezpieczeństwa i 69% z nich wskazało, że ich organizacja podejrzewa albo ma dowody, że pracownicy używają publicznych narzędzi generatywnej AI, których firma zakazała. Gartner prognozuje też, że do 2030 roku ponad 40% przedsiębiorstw doświadczy incydentów bezpieczeństwa lub zgodności związanych z nieautoryzowanym AI. W tym samym komunikacie Gartner zaleca jasne zasady korzystania z narzędzi AI w całej firmie i regularne audyty shadow AI.
Shadow AI skutecznie ogranicza legalna alternatywa: firmowe narzędzie, które działa równie wygodnie jak prywatne konto, do tego krótka polityka i szkolenie z tego, co wolno wklejać.
Pierwszy krok jutro rano: co zrobić bez budżetu?
Zanim ruszy plan na 30 dni, w jeden poranek zrobisz pięć rzeczy, które nic nie kosztują. Nie rozwiążą problemu do końca, ale pokażą Ci, jak wygląda sytuacja, i od razu przytną najprostszą drogę wycieku: wklejanie danych firmy do prywatnych kont, na których dostawca może trenować modele.
- 1Wyślij zespołowi anonimową ankietę z trzema pytaniami. Z jakich narzędzi AI korzystasz w pracy? Do jakich zadań? Na koncie prywatnym czy firmowym? Wystarczy formularz w narzędziu, którego firma już używa. Na górze dopisz, że nikt nie poniesie konsekwencji za odpowiedzi, bo bez tej obietnicy dostaniesz same „nie korzystam”.
- 2Wyślij jedno zdanie zasad, które obowiązuje od dziś do czasu pełnej polityki. Na przykład: „Do narzędzi AI, których firma nie zatwierdziła, nie wklejamy danych osobowych klientów i pracowników, umów, cen, finansów ani kodu”. Jedno zdanie ludzie zapamiętają, a politykę na dwie strony napiszesz w drugim tygodniu.
- 3Pokaż ludziom, gdzie na prywatnym koncie wyłączyć trenowanie modeli. W ChatGPT klikasz ikonę profilu, potem Settings, Data Controls i wyłączasz „Improve the model for everyone”. W Claude wchodzisz w Settings, potem w Privacy i wyłączasz „Help improve our AI models” (zrzut niżej). Podajemy angielskie nazwy, bo w polskiej wersji interfejsu mogą brzmieć inaczej.
- 4Wskaż jedno zatwierdzone narzędzie. Jeśli firma ma już konto firmowe w jakimkolwiek narzędziu AI, napisz wprost, że to jedyne miejsce na dane wewnętrzne. Jeśli nie ma żadnego, napisz, że do czasu decyzji dane firmy nie trafiają do AI wcale, i podaj termin tej decyzji.
- 5Sprawdź, w której strefie ryzyka jest firma. Shadow AI Self-Audit Checklist na stronie Shadow AI Report 2026 to 15 pytań tak/nie, po których firma ląduje w strefie zielonej, żółtej albo czerwonej. Odpowiadasz na nie sam, bez angażowania zespołu, a w wyniku dostajesz 7 szybkich działań na 30 dni.
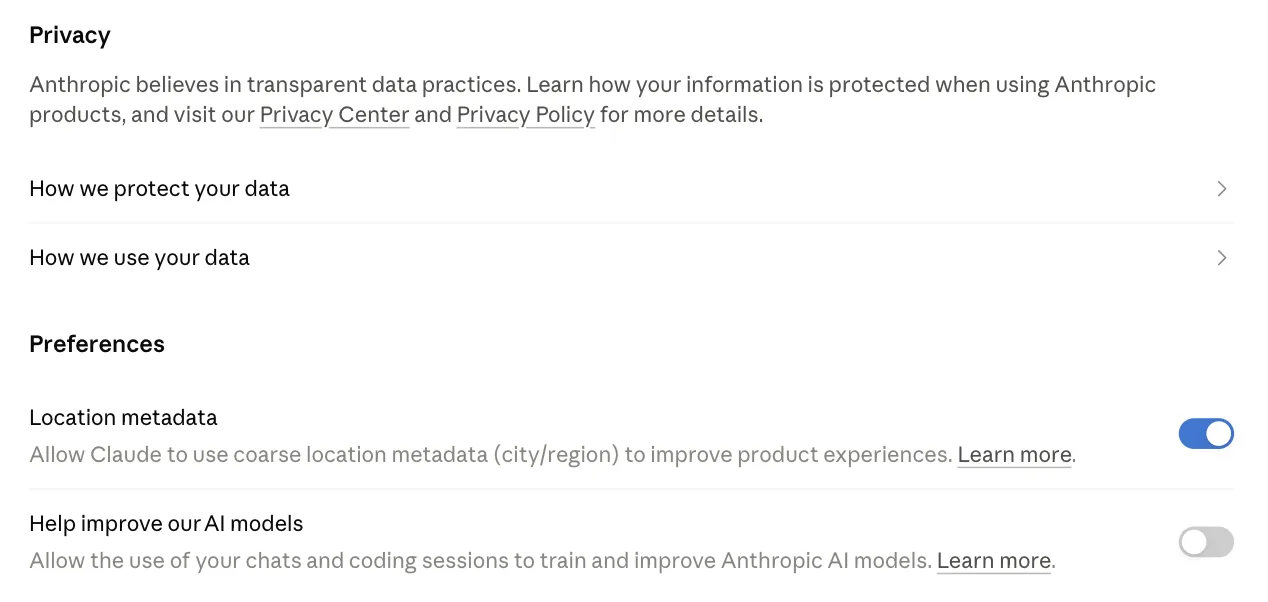
Trzeci krok ma swoje granice. OpenAI pisze w pomocy, że po wyłączeniu przestaje używać nowych rozmów, więc to, co ktoś wkleił wcześniej, zostaje na starych zasadach. Anthropic zastrzega, że rozmowy oznaczone do przeglądu bezpieczeństwa może wykorzystać, także do trenowania modeli swojego zespołu od bezpieczeństwa, a ten wyjątek nie zależy od przełącznika. Najważniejsze jednak, że wyłączenie trenowania nie daje firmie umowy powierzenia: prywatne konto nadal działa na warunkach zaakceptowanych przez pracownika.
Dlatego te pięć kroków to zabezpieczenie na pierwszy tydzień, a nie rozwiązanie. Rozwiązaniem jest firmowe narzędzie z tygodnia 3, a odpowiedzi z ankiety od razu zasilą tydzień 1 planu.
Jak opanować shadow AI w 30 dni?
Shadow AI opanujesz w pięciu krokach: najpierw sprawdzasz, czego zespół już używa, potem spisujesz zasady, dajesz firmowe narzędzie, szkolisz ludzi i ustawiasz prosty monitoring. Cały cykl mieści się w miesiącu.
Tabela pokazuje, co dzieje się w każdym tygodniu i z czym firma z niego wychodzi.
| Tydzień | Co robicie | Z czym kończycie |
|---|---|---|
| Tydzień 1 | Inwentaryzacja: anonimowa ankieta i rozmowy z zespołami o tym, z jakich narzędzi AI korzystają i do czego. | Lista narzędzi i zadań, w których AI już pracuje. |
| Tydzień 2 | Polityka korzystania z AI na jedną lub dwie strony. | Spisane zasady: co wolno, czego nie wklejać, kto decyduje. |
| Tydzień 3 | Wybór i uruchomienie firmowego narzędzia na planie biznesowym. | Konta firmowe z umową powierzenia i wyłączonym trenowaniem modeli. |
| Tydzień 4 | Szkolenie zespołu na jego realnych zadaniach i ustawienie monitoringu. | Ludzie wiedzą, jak pracować bezpiecznie, a firma widzi, czy zasady działają. |
Kolejność ma znaczenie, bo polityka pisana przed inwentaryzacją musi zgadywać, z czego ludzie korzystają.
Tydzień 1: sprawdź, z czego zespół już korzysta
Zacznij od anonimowej ankiety: z jakich narzędzi AI korzystasz, do jakich zadań, na jakim koncie i jakie dane tam wklejasz. Zapowiedz, że nikt nie poniesie konsekwencji za odpowiedzi. Bez tej obietnicy dostaniesz same „nie korzystam”.
Jeśli macie dział IT, poproś o listę serwisów AI, z którymi łączą się firmowe komputery. Wynikiem tygodnia jest tabela: narzędzie, kto go używa, do czego i z jakimi danymi.
Tydzień 2: napisz politykę, którą da się przeczytać
Polityka korzystania z AI powinna mieścić się na jednej lub dwóch stronach. Dłuższej ludzie nie przeczytają ani nie zapamiętają. Wystarczy pięć elementów:
- Lista zatwierdzonych narzędzi i informacja, gdzie zgłosić nowe.
- Podział danych na trzy kolory: zielone (publiczne, wolno wszędzie), żółte (wewnętrzne, tylko w narzędziu firmowym), czerwone (dane osobowe klientów, umowy, finanse, kod — tylko tam, gdzie polityka wprost na to pozwala).
- Zasada weryfikacji: człowiek sprawdza wynik AI, zanim trafi on do klienta albo do decyzji.
- Jedna osoba od pytań, która rozstrzyga przypadki sporne.
- Kanał zgłaszania pomyłek bez kar za samo zgłoszenie, żeby o wycieku dowiedzieć się od razu.
Tydzień 3: daj zespołowi legalne narzędzie
Bez tego kroku polityka zostaje listą zakazów, więc nie da się go pominąć. Wybierz narzędzie na planie biznesowym, które ma umowę powierzenia danych i nie trenuje modeli na Waszych danych. Przykład: według dokumentacji OpenAI firma ta domyślnie nie używa danych z ChatGPT Business, Enterprise, Edu ani z API (dostępu dla programistów) do ulepszania modeli, a w kontach prywatnych może to robić, dopóki użytkownik nie wyłączy opcji „Improve the model for everyone”. Podobnie Anthropic domyślnie nie trenuje modeli na danych z produktów komercyjnych, czyli z Claude for Work (planów Team i Enterprise) ani z API.
Podobne plany mają inni dostawcy, więc przy wyborze sprawdź umowę powierzenia, ustawienia trenowania i to, czy narzędzie pasuje do pakietu biurowego, którego już używacie. Jeśli będzie mniej wygodne od prywatnego konta, ludzie do tego konta wrócą.
Tydzień 4: przeszkol zespół i ustaw monitoring
Szkolenie powinno pracować na realnych zadaniach zespołu, czyli na tych mailach i raportach, przy których ludzie dziś sięgają po prywatne konto. Do monitoringu na początek wystarczy, że co kwartał powtórzysz ankietę z pierwszego tygodnia i sprawdzisz, czy przybywa aktywnych kont firmowych. Monitoring techniczny ruchu sieciowego zapowiedz pracownikom z góry, a jego zakres uzgodnij z prawnikiem.
Co to znaczy dla Twojej firmy?
Jeśli Wasza firma nie ma polityki AI ani firmowego narzędzia, shadow AI najpewniej już w niej działa. Według danych IRSM przytaczanych wyżej co czwarty pracownik korzysta z AI w tajemnicy przed przełożonym, więc pytanie brzmi: ile osób robi to u Was i z jakimi danymi. Tabela podpowiada pierwszy ruch w zależności od tego, gdzie jesteście dziś.
| Sytuacja w firmie | Co zrobić w tym tygodniu |
|---|---|
| Nie macie ani polityki, ani firmowego narzędzia. | Puśćcie anonimową ankietę z tygodnia 1. Po kilku dniach zobaczycie, z czego zespół korzysta. |
| Macie zakaz korzystania z AI. | Sprawdźcie, czy ktoś go przestrzega. Jeśli nie, zastąpcie zakaz firmowym narzędziem i polityką. |
| Kupiliście licencje, ale ludzie wciąż używają prywatnych kont. | Zapytajcie, czego brakuje w narzędziu firmowym, i przeszkolcie zespół na jego zadaniach. |
W każdej z tych sytuacji pierwszy krok zajmuje kilka dni. Całość domyka szkolenie. Nasz warsztat Podstawy AI ma moduł „Bezpieczeństwo, dane i AI Act”: czego nigdy nie wrzucać do AI, czym różnią się konta firmowe od darmowych i jakie obowiązki daje RODO oraz AI Act.
Chcesz opanować shadow AI z całym zespołem?
Prowadzę warsztaty AI dla firm: 1 lub 2 dni, u Was w biurze albo online, w grupie do 15 osób. Przed szkoleniem robię audyt procesów, w pakiecie jest lista kontrolna zgodności z AI Act, a po warsztacie follow-up, czyli sprawdzenie, co weszło w życie.
Najczęstsze pytania
Shadow AI to korzystanie z narzędzi sztucznej inteligencji w pracy bez wiedzy i zgody firmy, na przykład wklejanie maili klientów do prywatnego konta ChatGPT. Nazwa nawiązuje do shadow IT, czyli programów i usług, które pracownicy zakładają sami, z pominięciem działu IT.
To decyzja pracodawcy, którą najlepiej zapisać w polityce korzystania z AI. Bezpieczniej jest dać zespołowi narzędzie na planie firmowym: w ChatGPT Business, Enterprise i Edu OpenAI domyślnie nie trenuje modeli na danych użytkowników, a w kontach prywatnych może to robić, dopóki użytkownik tego nie wyłączy.
W ChatGPT kliknij ikonę profilu, wejdź w Settings, potem w Data Controls i wyłącz opcję „Improve the model for everyone”. Od tej chwili OpenAI nie używa nowych rozmów do ulepszania modeli, a ustawienie obowiązuje na całym koncie, na każdym urządzeniu. W Claude wejdź w Settings, potem w Privacy i wyłącz przełącznik „Help improve our AI models”. W polskiej wersji interfejsu nazwy mogą brzmieć inaczej. Wyłączenie trenowania nie zastępuje umowy powierzenia, bo prywatne konto dalej działa na warunkach, które zaakceptował pracownik, a nie firma.
Może naruszać, jeśli do prywatnego narzędzia trafiają dane osobowe klientów, kandydatów albo pracowników. Firma odpowiada za nie jako administrator, a z dostawcą prywatnego konta nie ma umowy powierzenia, której wymaga art. 28 RODO. W konkretnej sprawie warto skonsultować się z prawnikiem.
Zwykle nie. W ankiecie Gartnera z 2025 roku 69% organizacji podejrzewało albo miało dowody, że pracownicy używają publicznych narzędzi generatywnej AI, których firma zakazała. Lepiej działa legalne narzędzie firmowe, krótka polityka i szkolenie.
Podstawy da się ułożyć w 30 dni: tydzień na inwentaryzację, tydzień na politykę, tydzień na wdrożenie firmowego narzędzia i tydzień na szkolenie oraz prosty monitoring. Potem wystarczy przegląd raz na kwartał.
Art. 4 AI Act obowiązuje od 2 lutego 2025 roku. Od 27 lipca 2026 roku, po zmianie wprowadzonej rozporządzeniem (UE) 2026/1744, wymaga od firm podejmowania środków, które wspierają rozwój kompetencji w zakresie AI u personelu, bez gwarantowania konkretnego poziomu u każdej osoby. Szkolenie jest najprostszym takim środkiem.