To materiał edukacyjny i nie zastępuje porady prawnej. Przykładowe zapisy są punktem wyjścia: przed wprowadzeniem polityki dopasuj je do swojej firmy i skonsultuj z prawnikiem, zwłaszcza w sprawach prawa pracy i RODO. Stan prawny: październik 2026.
W skrócie
- Polityka AI (inaczej regulamin albo zasady korzystania z AI w firmie) to dokument na jedną lub dwie strony plus załączniki: lista narzędzi, zasady dotyczące danych, weryfikacja wyników, odpowiedzialność i zgłaszanie incydentów.
- Żaden przepis nie nakazuje jej wprost, ale art. 24 RODO mówi o politykach ochrony danych, art. 4 AI Act o środkach wspierających kompetencje personelu, a art. 50 AI Act od 2 sierpnia 2026 r. o oznaczaniu części treści AI.
- Codzienną pracę reguluje głównie punkt o danych: trzy kolory mówią pracownikowi, co wolno wkleić i do którego narzędzia.
- Pierwszy krok jutro rano to zasada w jednym zdaniu i lista zatwierdzonych narzędzi z kontem i rodzajem danych. Obie rzeczy wyślesz zespołowi przed południem, a pełną politykę dopiszesz w kolejnych tygodniach. Co dokładnie wysłać.
- Polityka działa dopiero razem z legalnym narzędziem firmowym i szkoleniem. Sama lista zakazów przenosi korzystanie z AI na prywatne telefony.
- Dokument potrzebuje właściciela i przeglądu co pół roku, bo narzędzia i przepisy zmieniają się szybciej niż inne firmowe procedury.
Co to jest polityka AI w firmie?
Polityka AI w firmie to wewnętrzny dokument z zasadami korzystania z narzędzi sztucznej inteligencji przez pracowników i współpracowników. Te same treści spotkasz pod nazwami „polityka korzystania z AI w firmie”, „regulamin korzystania z AI” albo „zasady korzystania z AI”. Nazwa ma mniejsze znaczenie niż to, czy pracownik znajdzie w dokumencie odpowiedź na pytanie „czy mogę wkleić ten plik do czatu?”.
Polityka AI nie zastępuje polityki bezpieczeństwa informacji ani dokumentacji RODO. Dokłada do nich zasady dla nowej grupy narzędzi: czatbotów, asystentów wbudowanych w pakiet biurowy, wtyczek do przeglądarki i aplikacji, które nagrywają i streszczają spotkania. Formę wprowadzenia, czyli zarządzenie, załącznik do regulaminu pracy albo polecenie służbowe, najlepiej dobrać z prawnikiem, bo od niej zależy, jak polityka wiąże pracowników i osoby na umowach B2B.
Czy polityka AI w firmie jest obowiązkowa?
Żaden przepis nie nakazuje wprost dokumentu o nazwie „polityka AI”. Kilka przepisów wymaga jednak od firmy działań, które najprościej spisać i udokumentować właśnie w takiej polityce.
W tabeli każda podstawa prawna ma obok siebie punkt polityki, który z niej wynika.
| Podstawa | Co mówi | Co z tego wynika dla polityki |
|---|---|---|
| Art. 24 RODO | Administrator danych wdraża środki techniczne i organizacyjne, a gdy jest to proporcjonalne, także odpowiednie polityki ochrony danych (ust. 2). | Punkt o danych: czego nie wpisywać do narzędzi AI i które narzędzia mają umowę powierzenia danych, czyli kontrakt określający, co dostawca może z danymi robić. |
| Art. 4 AI Act (brzmienie od 27 lipca 2026 r.) | Firmy korzystające z systemów AI podejmują środki, które wspierają rozwój kompetencji w zakresie AI u personelu. | Punkt o szkoleniach i rejestr, kto, kiedy i z czego był szkolony. |
| Art. 50 AI Act (od 2 sierpnia 2026 r.) | Obowiązki przejrzystości: informacja, że rozmawiasz z AI, ujawnianie deepfake’ów, czyli realistycznych obrazów, nagrań i wideo, które można wziąć za prawdziwe, oraz części tekstów. | Punkt o oznaczaniu treści AI. |
| Art. 11 ust. 2 ustawy o zwalczaniu nieuczciwej konkurencji | Tajemnica przedsiębiorstwa jest chroniona tylko wtedy, gdy firma podjęła działania w celu utrzymania informacji w poufności. | Zakaz wklejania informacji poufnych do narzędzi spoza listy zatwierdzonych. |
| ISO/IEC 42001:2023 (norma dobrowolna) | Międzynarodowa norma systemu zarządzania AI z grudnia 2023 r. Wśród jej zabezpieczeń są polityki dotyczące AI. | Jeśli firma myśli o certyfikacji, polityka AI jest pierwszym dokumentem do napisania. |
Z tabeli wynika, że polityka AI zbiera w jednym miejscu obowiązki, które firma i tak już ma. Pomocą przy dopuszczaniu narzędzi są materiały UODO (Urzędu Ochrony Danych Osobowych). W komunikacie z 6 sierpnia 2026 r. urząd opublikował cztery listy pytań do zadania przed wdrożeniem narzędzia AI, w tym osobną wersję dla małych i średnich firm, które korzystają z gotowych narzędzi. UODO zastrzega, że pytania nie zastąpią analizy ryzyka ani oceny skutków dla ochrony danych, ale dobrze sprawdzają się jako filtr przed dopisaniem narzędzia do listy.
Pierwszy krok jutro rano: polityka w jednym zdaniu i jedna lista
Pełna polityka w 12 punktach wymaga inwentaryzacji, rozmów z działami i konsultacji z prawnikiem. Zanim to zrobisz, wyślij zespołowi wersję zero: zasadę w jednym zdaniu i krótką listę zatwierdzonych narzędzi. To dwie rzeczy, do których pracownik zagląda najczęściej, a później bez zmian przejdą do punktów 3 i 4 pełnej polityki.
- 1Napisz zasadę w jednym zdaniu. Ma się dać zapamiętać bez zaglądania do dokumentu. Możesz wziąć gotowe zdanie z pierwszej ramki pod listą i dopasować wyliczenie do swojej branży.
- 2Dołącz listę zatwierdzonych narzędzi. Druga ramka to szablon na kilka wierszy. Przy każdym narzędziu wpisz plan i konto, bo „ChatGPT” na liście nic nie znaczy, dopóki nie wiadomo, czy chodzi o plan firmowy, czy o prywatne konto pracownika. Jeśli firma nie ma jeszcze żadnego konta firmowego, wpisz w pierwszym wierszu „brak, decyzja do [data]”. To też jest jasna informacja, bo mówi zespołowi, że do tego dnia dane wewnętrzne i poufne nie trafiają do AI wcale.
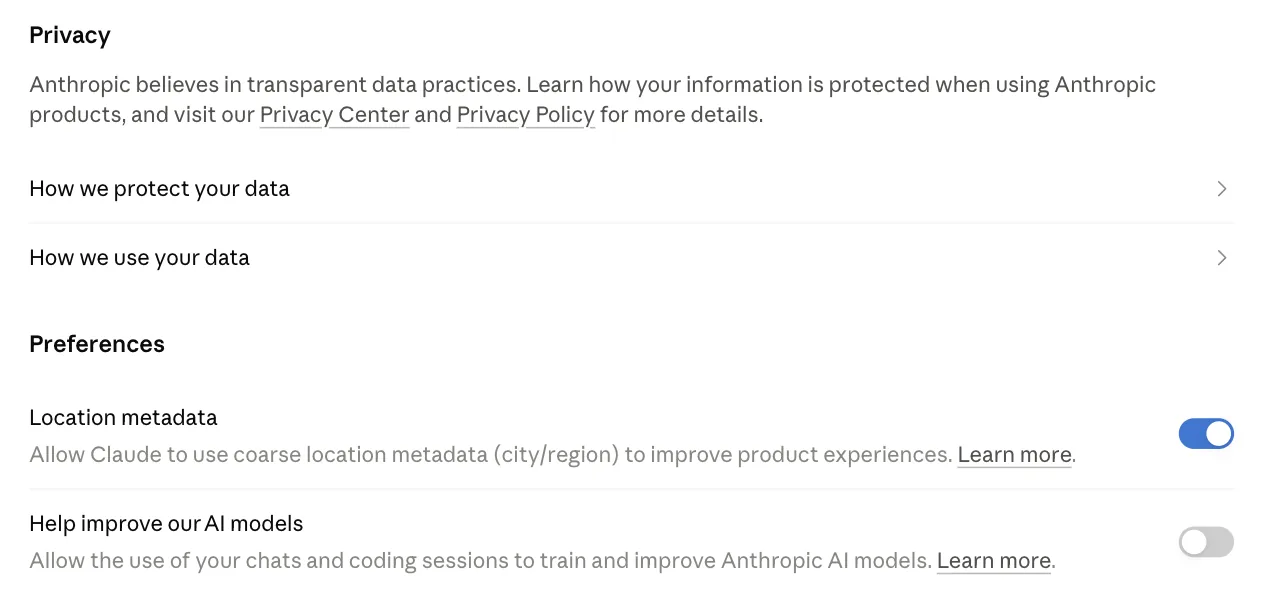
- 3Pokaż, gdzie na prywatnym koncie wyłączyć trenowanie modeli. Lista i tak dopuszcza prywatne konta do treści publicznych, więc niech ludzie przynajmniej wyłączą trenowanie. W ChatGPT klikasz ikonę profilu, potem Settings, Data controls i wyłączasz „Improve the model for everyone”. W Claude wchodzisz w Settings, potem w Privacy i wyłączasz „Help improve our AI models” (zrzut niżej). Podaję angielskie nazwy, bo w polskiej wersji interfejsu mogą brzmieć inaczej.
- 4Wpisz właściciela listy i adres do zgłaszania pomyłek. Jedno imię i jeden adres pod listą. Właściciel dopisuje nowe narzędzia, a pod adres trafiają pomyłki, na które firma ma mało czasu, bo naruszenie ochrony danych osobowych trzeba ocenić i w razie ryzyka zgłosić w ciągu 72 godzin (więcej w punkcie 11).
Dane wewnętrzne i poufne, w tym dane osobowe klientów i pracowników, umowy, ceny, finanse i kod, wpisujemy wyłącznie do narzędzi AI z listy poniżej, na kontach firmowych, a haseł i danych logowania nie wpisujemy do żadnego narzędzia AI.
Lista zatwierdzonych narzędzi AI, wersja 0.1, obowiązuje od [data]

1. [Narzędzie i plan, np. ChatGPT Business]
   Konto: firmowe, [adres w domenie firmy]
   Jakie dane wolno wpisywać: [np. dane wewnętrzne, a dane osobowe klientów tylko przy obsłudze zamówień]
   Zatwierdził: [imię i nazwisko], [data]

2. Każde inne narzędzie AI, także konto prywatne i czat bez logowania
   Jakie dane wolno wpisywać: tylko treści publiczne i pytania bez danych firmy
   Warunek: wyłączone trenowanie modeli w ustawieniach

Właściciel listy: [imię i nazwisko]
Pomyłki i pytania zgłaszasz na: [adres]
Wersja zero nie zastępuje polityki, ale odpowiada na pytanie, które pracownik zadaje sobie najczęściej: czy mogę to wkleić i gdzie. Resztę dokumentu zbudujesz według struktury poniżej, zaczynając od inwentaryzacji opisanej w sekcji o wdrożeniu.
Co musi zawierać polityka AI? Struktura w 12 punktach
Polityka AI odpowiada na dwanaście pytań: kogo dotyczy, co znaczą użyte w niej słowa, z czego wolno korzystać, co wolno wkleić, czego nie robić, kto sprawdza wynik, kiedy oznaczać treści, czyje są prawa, kto odpowiada, jak firma szkoli, gdzie zgłosić błąd i kiedy dokument się zmienia.
Tabela to mapa całego dokumentu. Pod nią każdy punkt ma krótkie wyjaśnienie i przykładowy zapis, który przerobisz na potrzeby swojej firmy (nawiasy kwadratowe oznaczają miejsca do uzupełnienia).
| Nr | Punkt polityki | Na jakie pytanie odpowiada |
|---|---|---|
| 1 | Cel i zakres | Kogo i jakich narzędzi dotyczy polityka? |
| 2 | Definicje | Co znaczą „narzędzie AI”, „narzędzie zatwierdzone” i „wynik AI”? |
| 3 | Zatwierdzone narzędzia | Z czego wolno korzystać i jak dodać nowe narzędzie? |
| 4 | Klasyfikacja danych | Co wolno wkleić i do którego narzędzia? |
| 5 | Zakazane zastosowania | Do czego nie używamy AI w ogóle? |
| 6 | Weryfikacja wyników | Kto i jak sprawdza wynik, zanim wyjdzie z firmy? |
| 7 | Oznaczanie treści AI | Kiedy informujemy, że treść powstała z pomocą AI? |
| 8 | Prawa autorskie | Czyje są wyniki i czego nie wolno wklejać? |
| 9 | Odpowiedzialność | Kto odpowiada za wynik i kto pilnuje polityki? |
| 10 | Szkolenia i kompetencje | Jak firma wspiera umiejętności zespołu? |
| 11 | Zgłaszanie incydentów | Gdzie i w jakim czasie zgłosić pomyłkę? |
| 12 | Przegląd polityki | Kiedy i kto aktualizuje dokument? |
Punkty 3 i 4 najlepiej wynieść do załączników, bo lista narzędzi i tabela danych zmieniają się najczęściej, a reszta dokumentu może zostać bez zmian przez wiele miesięcy.
Potrzebujesz procedury oznaczania treści AI do punktu 7?
Przewodnik AI Act dla firm pokazuje, kiedy oznaczać grafiki, wideo, teksty i czatboty, oraz daje firmową procedurę z checklistą zgodności. Bezpłatnie, bez zapisu.
1. Cel i zakres
Zakres rozstrzyga, kogo polityka obejmuje i jakich narzędzi dotyczy. Wpisz wprost współpracowników na umowach B2B, stażystów i agencje, które pracują na Waszych danych, bo inaczej każda z tych grup uzna, że jej to nie dotyczy. Z narzędziami jest podobnie: AI to dziś także funkcje w pakiecie biurowym, w CRM-ie (systemie do obsługi klientów) i w aplikacji do spotkań, więc samo słowo „czatbot” nie wystarczy.
Przykładowy zapis
„Polityka obowiązuje pracowników [nazwa firmy], współpracowników, stażystów i podwykonawców, którzy przetwarzają dane firmy. Dotyczy każdego narzędzia, które generuje lub przetwarza treści przy użyciu AI, w tym czatbotów, asystentów w pakiecie biurowym, wtyczek do przeglądarki, narzędzi do transkrypcji i generatorów grafiki.”
2. Definicje
Trzy definicje wystarczą, żeby reszta dokumentu była jednoznaczna. Bez nich ludzie spierają się, czy funkcja „podsumuj wątek” w poczcie to już narzędzie AI.
Przykładowy zapis
„Narzędzie AI to oprogramowanie, które na podstawie poleceń generuje tekst, obraz, dźwięk, kod lub analizy. Narzędzie zatwierdzone to narzędzie wpisane do Załącznika 1 i używane na koncie firmowym. Wynik AI to każda treść wygenerowana lub istotnie zmieniona przez narzędzie AI.”
3. Lista zatwierdzonych narzędzi
Lista zatwierdzonych narzędzi mówi, z czego wolno korzystać, na jakim koncie i z jakimi danymi. Każda pozycja potrzebuje nazwy narzędzia z planem (konto firmowe, nie prywatne), dozwolonego koloru danych z punktu 4 i nazwiska osoby, która narzędzie zatwierdziła.
Przed dopisaniem narzędzia sprawdź trzy rzeczy: czy dostawca podpisuje umowę powierzenia przetwarzania danych (art. 28 RODO), czy trenuje modele na Waszych danych i gdzie te dane przechowuje. Przykład: według dokumentacji OpenAI firma domyślnie nie trenuje modeli na danych z ChatGPT Business, Enterprise i Edu, a na kontach prywatnych może to robić, dopóki użytkownik tego nie wyłączy. Szerzej opisujemy to w artykule ChatGPT a RODO.
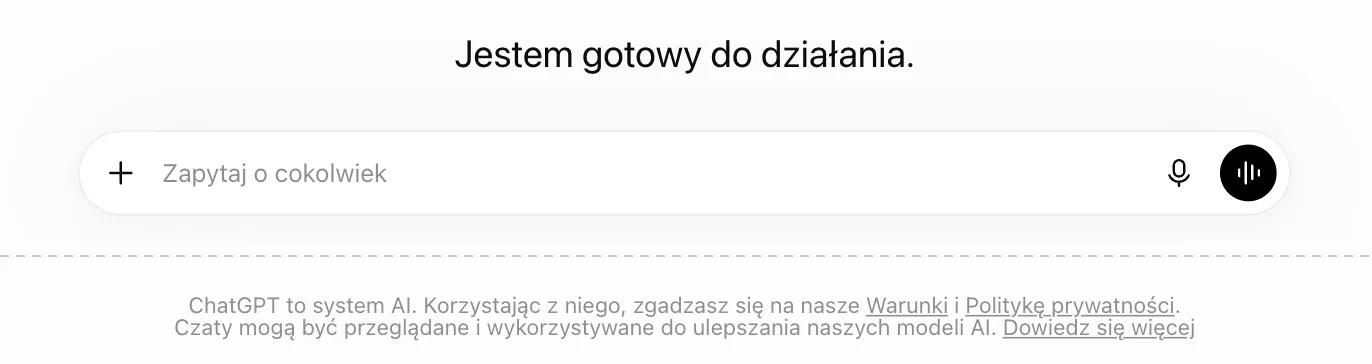
Dlatego na liście wpisuje się konto, a nie samo narzędzie. ChatGPT da się otworzyć na chatgpt.com nawet bez logowania. W naszym teście z Polski 5 października 2026 r. to zadziałało, choć pomoc OpenAI wciąż pisze, że w Europie poza Wielką Brytanią ta funkcja jeszcze nie działa. Jeśli zobaczysz prośbę o logowanie, to samo dotyczy darmowego konta. Warunki takiej pracy stoją w stopce pod polem do wpisywania.
Przykładowy zapis
„Do pracy z danymi firmy wolno używać wyłącznie narzędzi z Załącznika 1, na kontach firmowych. Nowe narzędzie zgłasza się do [rola]. Decyzja zapada w ciągu [10 dni roboczych] po sprawdzeniu umowy powierzenia, ustawień trenowania modeli i miejsca przechowywania danych. Na kontach prywatnych i w narzędziach używanych bez logowania wolno wpisywać wyłącznie dane zielone z Załącznika 2, a trenowanie modeli musi być wyłączone w ustawieniach.”
4. Klasyfikacja danych: co wolno wkleić
Klasyfikacja danych odpowiada na pytanie, które pracownik zadaje sobie przy każdym użyciu AI: czy mogę to wkleić? Najprościej działają trzy kolory, bo da się je zapamiętać bez zaglądania do dokumentu.
Tabela pokazuje, co należy do którego koloru i gdzie wolno takie dane wpisać.
| Kolor danych | Przykłady | Gdzie wolno je wpisać |
|---|---|---|
| Zielone (publiczne) | Treści ze strony firmy, opublikowane artykuły, ogólne pytania bez danych firmy. | W każdym narzędziu AI, także spoza listy. |
| Żółte (wewnętrzne) | Robocze wersje dokumentów, procedury, notatki ze spotkań bez danych osobowych. | Tylko w narzędziach z Załącznika 1. |
| Czerwone (poufne i osobowe) | Dane osobowe klientów i pracowników, umowy, finanse, kod źródłowy. | Tylko w narzędziach, przy których Załącznik 1 wprost na to pozwala. |
Z tabeli wynika prosta reguła: im wyższy kolor, tym krótsza lista narzędzi. Dane szczególnych kategorii z art. 9 RODO, na przykład informacje o zdrowiu, najbezpieczniej wyłączyć z narzędzi AI całkowicie, chyba że prawnik i inspektor ochrony danych zatwierdzą konkretne zastosowanie.
Przykładowy zapis
„Przed wpisaniem danych do narzędzia AI pracownik ustala ich kolor zgodnie z Załącznikiem 2. Danych czerwonych nie wpisuje się do narzędzi spoza Załącznika 1. Haseł, kluczy dostępu i danych logowania nie wpisuje się do żadnego narzędzia AI.”
5. Zakazane zastosowania
Lista zakazanych zastosowań wyłącza te przypadki, w których ryzyko jest zbyt wysokie bez osobnej analizy. Na start wystarczą trzy pozycje.
- Decyzje o ludziach bez udziału człowieka. Art. 22 RODO daje każdemu prawo, by nie podlegać decyzji opartej wyłącznie na zautomatyzowanym przetwarzaniu, jeśli wywołuje ona skutki prawne albo podobnie istotnie na niego wpływa.
- Rekrutacja i ocena pracowników. Systemy AI do filtrowania CV, oceny kandydatów i oceny pracy pracowników są w załączniku III AI Act zaliczone do wysokiego ryzyka. Obowiązki dla nich zaczną się 2 grudnia 2027 r., a pracodawca będzie musiał uprzedzić pracowników i ich przedstawicieli przed uruchomieniem takiego systemu (art. 26 ust. 7).
- Wizerunek i głos prawdziwych osób. Generowanie podobizny albo głosu istniejących osób bez ich zgody.
Przykładowy zapis
„Narzędzi AI nie używa się do podejmowania decyzji o zatrudnieniu, wynagrodzeniu, ocenie lub zwolnieniu bez udziału człowieka, który decyzję podejmuje i uzasadnia, ani do tworzenia wizerunku lub głosu istniejących osób bez ich pisemnej zgody. Każde nowe zastosowanie AI w obszarze kadr wymaga zgody [zarządu].”
6. Weryfikacja wyników i halucynacje
Zasada weryfikacji mówi, że człowiek sprawdza wynik AI, zanim ten trafi do klienta, do urzędu albo do decyzji. Powodem są halucynacje, czyli odpowiedzi, które brzmią pewnie, a są zmyślone: nieistniejące przepisy, liczby albo źródła.
Najgłośniejszy przykład pochodzi z amerykańskiego sądu. W sprawie Mata v. Avianca sędzia federalny w Nowym Jorku nałożył w czerwcu 2023 r. 5 tys. dolarów sankcji na dwóch prawników i ich kancelarię, bo złożyli pismo z sześcioma wyrokami zmyślonymi przez ChatGPT. Sama kwota była niewielka, ale sąd kazał im jeszcze wysłać listy do sędziów, którym przypisano nieistniejące orzeczenia.
Zakres sprawdzania najlepiej uzależnić od stawki. Notatkę wewnętrzną wystarczy przeczytać, a w ofercie, umowie czy poradzie dla klienta trzeba sprawdzić każdą liczbę i każde źródło w dokumencie pierwotnym.
Przykładowy zapis
„Przed wysłaniem wyniku AI poza firmę osoba, która go użyła, sprawdza fakty, liczby, nazwy, cytaty i źródła w dokumentach pierwotnych. Wyniki AI w dokumentach prawnych i finansowych zatwierdza dodatkowo [rola].”
7. Oznaczanie treści AI (art. 50 AI Act)
Punkt o oznaczaniu wynika z art. 50 AI Act, który obowiązuje od 2 sierpnia 2026 r. Firmę, która korzysta z gotowych narzędzi, dotyczą przede wszystkim trzy sytuacje.
- Czatbot na stronie albo w obsłudze klienta. Rozmówca ma wiedzieć, że rozmawia z AI, chyba że to oczywiste. Formalnie obowiązek spoczywa na dostawcy systemu, ale komunikat powitalny zwykle ustawia firma.
- Deepfake’i. Realistyczny obraz, dźwięk lub wideo, który można wziąć za prawdziwy, wymaga ujawnienia, że treść wygenerowano albo zmanipulowano. Przy treściach wyraźnie artystycznych lub satyrycznych wystarczy informacja, która nie psuje odbioru.
- Teksty o sprawach interesu publicznego. Ujawnienie jest wymagane, chyba że tekst przeszedł ludzką redakcję, a ktoś bierze za publikację odpowiedzialność redakcyjną.
Informacja musi być jasna i widoczna najpóźniej przy pierwszym kontakcie odbiorcy z treścią (art. 50 ust. 5). Platformy, na których publikujecie, często mają własne, ostrzejsze wymogi. Rozkładamy je w artykule o oznaczaniu treści AI w prawie i na platformach, a całą procedurę dla firm opisujemy na stronie AI Act dla firm.
Przykładowy zapis
„Treści, które sprawiają wrażenie autentycznych zdjęć, nagrań lub wideo prawdziwych osób albo zdarzeń, oznacza się w miejscu publikacji informacją, że wygenerowało je AI. Czatboty firmy informują na początku rozmowy, że rozmówca rozmawia z AI. Tekst informacyjny publikowany bez redakcji i akceptacji [rola] oznacza się jako wygenerowany przez AI. Wymogi platformy sprawdza osoba, która publikuje treść.”
8. Prawa autorskie
Utworem w polskim prawie jest przejaw działalności twórczej o indywidualnym charakterze (art. 1 ust. 1 ustawy o prawie autorskim i prawach pokrewnych), a w polskim prawie autorskim przyjmuje się, że twórcą może być tylko człowiek. Tekst albo grafika wygenerowane w całości przez AI zwykle nie są więc chronione, a firma może nie mieć podstaw, żeby zakazać innym ich użycia. Ochrona obejmuje dopiero istotny twórczy wkład człowieka.
Dla polityki wynikają z tego dwie zasady. Do narzędzi AI nie wprowadza się cudzych tekstów, zdjęć ani kodu, do których firma nie ma praw, ani materiałów klientów objętych umową o poufności. Przy treściach, na których firmie zależy najbardziej, takich jak logo, hasło kampanii czy kod produktu, człowiek wnosi realny wkład, a firma zachowuje kolejne wersje jako ślad tej pracy.
Przykładowy zapis
„Do narzędzi AI nie wprowadza się materiałów, do których firma nie ma praw, ani materiałów objętych umową o poufności, chyba że umowa wprost na to pozwala. Logo, znaki towarowe i główne treści marki powstają z twórczym udziałem człowieka, a kolejne wersje pracy są archiwizowane.”
9. Odpowiedzialność
Polityka musi mówić, kto odpowiada za wynik AI i kto pilnuje samego dokumentu. Wobec klienta odpowiada firma, co dobrze pokazuje sprawa Moffatt v. Air Canada. Czatbot linii lotniczej podał klientowi nieprawdziwe zasady zwrotu za bilet. Air Canada przekonywała, że czatbot odpowiada za siebie sam, ale kanadyjski trybunał w lutym 2024 r. uznał, że firma odpowiada za wszystkie informacje na swojej stronie, i zasądził łącznie 812 dolarów kanadyjskich z odsetkami i opłatami. Kwota jest mała, ale zasada dotyczy każdego czatbota na firmowej stronie.
Wewnątrz firmy przydają się trzy role: właściciel polityki, który aktualizuje dokument i listę narzędzi, osoba od pytań, która rozstrzyga przypadki sporne, oraz inspektor ochrony danych, jeśli firma go ma. W małej firmie dwie pierwsze role może łączyć jedna osoba.
Przykładowy zapis
„Właścicielem polityki jest [rola]. Pytania o dopuszczalność konkretnego użycia AI kieruje się do [osoba, adres]. Pracownik odpowiada za wynik AI, którego użył w pracy, tak samo jak za każdą inną swoją pracę.”
10. Szkolenia i kompetencje (art. 4 AI Act)
Punkt o szkoleniach wynika z art. 4 AI Act, który obowiązuje od 2 lutego 2025 r. Od 27 lipca 2026 r., po zmianie wprowadzonej rozporządzeniem (UE) 2026/1744, przepis wymaga od firm podejmowania środków wspierających rozwój kompetencji w zakresie AI u personelu i wprost zastrzega, że nie chodzi o gwarantowanie konkretnego poziomu u każdej osoby. Obowiązek dotyczy także firm, które dały ludziom tylko czatbota.
W praktyce firma powinna umieć pokazać, co zrobiła: kto przeszedł szkolenie, kiedy i z jakiego zakresu. Prosty rejestr szkoleń i podpisane potwierdzenia zapoznania się z polityką to dobry początek takiej dokumentacji.
Przykładowy zapis
„Każda osoba objęta polityką przechodzi szkolenie z bezpiecznego korzystania z AI w ciągu [30 dni] od rozpoczęcia współpracy i potwierdza zapoznanie się z polityką. [Rola] prowadzi rejestr szkoleń. Szkolenie powtarza się po każdej istotnej zmianie polityki lub narzędzi.”
11. Zgłaszanie incydentów
Incydent AI to sytuacja, w której dane trafiły do niewłaściwego narzędzia albo błędny wynik AI wyszedł poza firmę. Liczy się tu czas: jeśli doszło do naruszenia ochrony danych osobowych, które niesie ryzyko dla osób, art. 33 RODO daje administratorowi 72 godziny od jego stwierdzenia na zgłoszenie do Prezesa UODO.
Dlatego kanał zgłaszania musi być prosty i bezpieczny dla zgłaszającego. Pracownik, który boi się kary za przyznanie, że wkleił umowę do prywatnego czatu, nie zgłosi tego wcale, a firma straci te 72 godziny.
Przykładowy zapis
„Kto zauważy, że dane trafiły do niewłaściwego narzędzia AI albo że błędny wynik AI wyszedł poza firmę, zgłasza to niezwłocznie, najpóźniej w ciągu [24 godzin], na adres [adres]. Za samo zgłoszenie nikt nie ponosi konsekwencji.”
12. Przegląd polityki
Polityka AI starzeje się szybciej niż inne firmowe dokumenty, bo zmieniają się narzędzia, ich regulaminy i przepisy. Sam 2026 rok przyniósł nowe brzmienie art. 4, start obowiązków z art. 50 i kolejny termin: od 2 grudnia 2026 r. obowiązek znakowania wyników w formacie odczytywalnym maszynowo, na przykład w metadanych albo znakiem wodnym (art. 50 ust. 2), obejmie także systemy generatywne wprowadzone na rynek przed sierpniem.
Ustal stały termin przeglądu, na przykład co pół roku, oraz przeglądy nadzwyczajne: po dodaniu narzędzia, po zmianie przepisów i po incydencie. Każda wersja dokumentu dostaje numer i datę.
Przykładowy zapis
„Polityka podlega przeglądowi co [6 miesięcy] oraz po każdym incydencie, zmianie przepisów lub dodaniu narzędzia do Załącznika 1. Wersja [1.0], obowiązuje od [data].”
Jak wdrożyć politykę AI, żeby nie została w szufladzie?
Politykę AI wdrożysz w pięciu krokach: sprawdzasz, z czego zespół już korzysta, piszesz dokument razem z ludźmi, dajesz im legalne narzędzie, szkolisz i po kwartale sprawdzasz, co działa. Bez tych kroków polityka zostaje plikiem w folderze kadr.
Tabela pokazuje, co robicie na każdym etapie i po czym poznać, że krok zadziałał.
| Krok | Co robicie | Po czym poznać, że działa |
|---|---|---|
| 1. Inwentaryzacja | Anonimowa ankieta: z jakich narzędzi AI korzystacie, do czego i z jakimi danymi. | Macie listę narzędzi i zadań, w których AI już pracuje. |
| 2. Projekt z zespołami | Główny dokument na jedną lub dwie strony, a lista narzędzi i tabela danych w załącznikach. | Ludzie z działów rozpoznają w przykładach swoje zadania. |
| 3. Legalne narzędzie | Konta firmowe w narzędziu z umową powierzenia i wyłączonym trenowaniem modeli. | Pracownicy nie mają powodu wracać do prywatnych kont. |
| 4. Szkolenie | Warsztat na realnych zadaniach zespołu i potwierdzenie zapoznania się z polityką. | Każdy wie, co wolno wkleić i gdzie zgłosić pomyłkę. |
| 5. Przegląd po 90 dniach | Powtórzona ankieta, przegląd zgłoszeń i aktualizacja listy narzędzi. | W ankiecie ubywa prywatnych kont, a przybywa aktywnych kont firmowych. |
Krok trzeci łatwo pominąć, a od niego zależy reszta. Polityka, która zabrania prywatnego ChatGPT i nie daje nic w zamian, przenosi korzystanie z AI na prywatne telefony. W ankiecie Gartnera z 2025 r. 69% z 302 liderów cyberbezpieczeństwa wskazało, że ich organizacja podejrzewa albo ma dowody, że pracownicy używają zakazanych publicznych narzędzi generatywnej AI. Szerzej piszemy o tym w artykule Shadow AI: co to jest.
Krok czwarty zamienia dokument w nawyk. Na szkoleniu niech ludzie sami przypiszą kolory danym z własnych zadań: mailom od klientów, fakturom, notatkom ze spotkań. Wtedy tabela z punktu 4 przestaje być abstrakcją.
Czego unikać, pisząc politykę AI?
Tabela zestawia pięć błędów, przez które polityka AI przestaje działać, z ich skutkiem i poprawką.
| Błąd | Skutek | Jak to naprawić |
|---|---|---|
| Całkowity zakaz korzystania z AI. | Korzystanie przenosi się na prywatne urządzenia, gdzie firma nic nie widzi. | Lista zatwierdzonych narzędzi zamiast zakazu. |
| Dokument na kilkanaście stron. | Nikt go nie czyta ani nie pamięta. | Jedna lub dwie strony plus załączniki. |
| Polityka skopiowana z internetu. | Nie pasuje do Waszych narzędzi ani danych. | Wypełnij wzór dopiero po inwentaryzacji. |
| Brak właściciela i daty przeglądu. | Po pół roku lista narzędzi jest nieaktualna. | Wpisz rolę właściciela i termin przeglądu. |
| Kara za zgłoszenie pomyłki. | Incydenty wychodzą na jaw po terminie 72 godzin. | Zasada, że za samo zgłoszenie nie ma konsekwencji. |
Większości tych błędów zapobiega kolejność z poprzedniej sekcji: inwentaryzacja przed pisaniem i szkolenie po nim.
Co to znaczy dla Twojej firmy?
Jeśli zespół korzysta z AI, a firma nie ma spisanych zasad, każdy pracownik stosuje dziś własne. Pierwszy krok zależy od tego, w którym miejscu jesteście, i tabela podpowiada go dla czterech typowych sytuacji.
| Sytuacja w firmie | Co zrobić w tym miesiącu |
|---|---|
| Nie macie polityki ani firmowego narzędzia. | Puśćcie anonimową ankietę i na jej podstawie wypełnijcie punkty 3 i 4. |
| Macie politykę, ale nikt jej nie zna. | Przeszkolcie zespół na realnych zadaniach i zbierzcie potwierdzenia zapoznania się z dokumentem. |
| Macie politykę sprzed sierpnia 2026 r. | Dopiszcie punkt o oznaczaniu treści (art. 50) i dostosujcie punkt o szkoleniach do nowego brzmienia art. 4. |
| Planujecie AI w rekrutacji albo ocenie pracowników. | Zróbcie osobną analizę z prawnikiem, bo to obszar wysokiego ryzyka z obowiązkami od 2 grudnia 2027 r. |
Polityka mówi, co wolno. Szkolenie sprawia, że ludzie pamiętają o tym, kiedy mają przed sobą plik klienta i pusty czat.
Chcesz wdrożyć politykę AI razem z zespołem?
Prowadzę warsztaty AI dla firm: 1 lub 2 dni, u Was w biurze albo online, w grupie do 15 osób. Przed szkoleniem robię audyt procesów, w pakiecie jest lista kontrolna zgodności z AI Act, a po warsztacie follow-up, czyli sprawdzenie, co weszło w życie.
Najczęstsze pytania
Polityka AI powinna zawierać dwanaście punktów: cel i zakres, definicje, listę zatwierdzonych narzędzi, klasyfikację danych (co wolno wkleić i gdzie), zakazane zastosowania, zasadę weryfikacji wyników, oznaczanie treści AI, prawa autorskie, odpowiedzialność, szkolenia, zgłaszanie incydentów i termin przeglądu. Listę narzędzi i tabelę danych najlepiej trzymać w załącznikach, bo zmieniają się najczęściej.
Żaden przepis nie wymaga wprost dokumentu o nazwie „polityka AI”. Art. 24 RODO przewiduje jednak polityki ochrony danych, art. 4 AI Act wymaga środków wspierających kompetencje AI personelu, a art. 50 AI Act od 2 sierpnia 2026 r. nakłada obowiązki oznaczania części treści. Polityka AI to najprostszy sposób, żeby te działania spisać i udokumentować.
Treścią zwykle niczym, bo oba dokumenty mówią, z jakich narzędzi AI wolno korzystać, jakie dane do nich wpisywać i kto sprawdza wyniki. Różnica dotyczy formy wprowadzenia, na przykład zarządzenia, załącznika do regulaminu pracy albo polecenia służbowego. Formę najlepiej dobrać z prawnikiem, bo od niej zależy, jak dokument wiąże pracowników i współpracowników.
To zależy od klasyfikacji danych w polityce. W popularnym podziale na trzy kolory dane publiczne (zielone) wolno wpisywać wszędzie, wewnętrzne (żółte) tylko do narzędzi firmowych z listy, a dane osobowe, umowy, finanse i kod (czerwone) tylko tam, gdzie lista wprost na to pozwala. Haseł i danych logowania nie wpisuje się do żadnego narzędzia AI.
Za sam brak dokumentu nie ma kary. Kary grożą za naruszenia, którym polityka ma zapobiegać: za naruszenie RODO do 20 mln euro albo 4% światowego obrotu (art. 83 ust. 5), a za naruszenie obowiązków przejrzystości z art. 50 AI Act do 15 mln euro albo 3% obrotu (art. 99). Do tego dochodzi ryzyko utraty ochrony tajemnicy przedsiębiorstwa.
Najlepiej ustalić stały przegląd co pół roku oraz przeglądy nadzwyczajne: po dodaniu nowego narzędzia, po zmianie przepisów i po każdym incydencie. Każda wersja polityki powinna mieć numer i datę, od której obowiązuje.